Tecnologia · Lançamento comentado
Microsoft Execution Containers: limites de acesso para agentes de IA
Redação ConverteArq · Elaborado com assistência de IA, com fontes identificadas e comentário próprio. Método e correções.
Agentes que executam tarefas também precisam de limites sobre arquivos e rede. O anúncio da Microsoft coloca essa fronteira fora do controle do próprio agente.
Fonte principal publicada em 7 de outubro de 2026.
Seleção editorial a partir de fontes oficiais. Esta matéria não afirma que o tema estava entre as 30 buscas em alta.
O anúncio e seu alcance
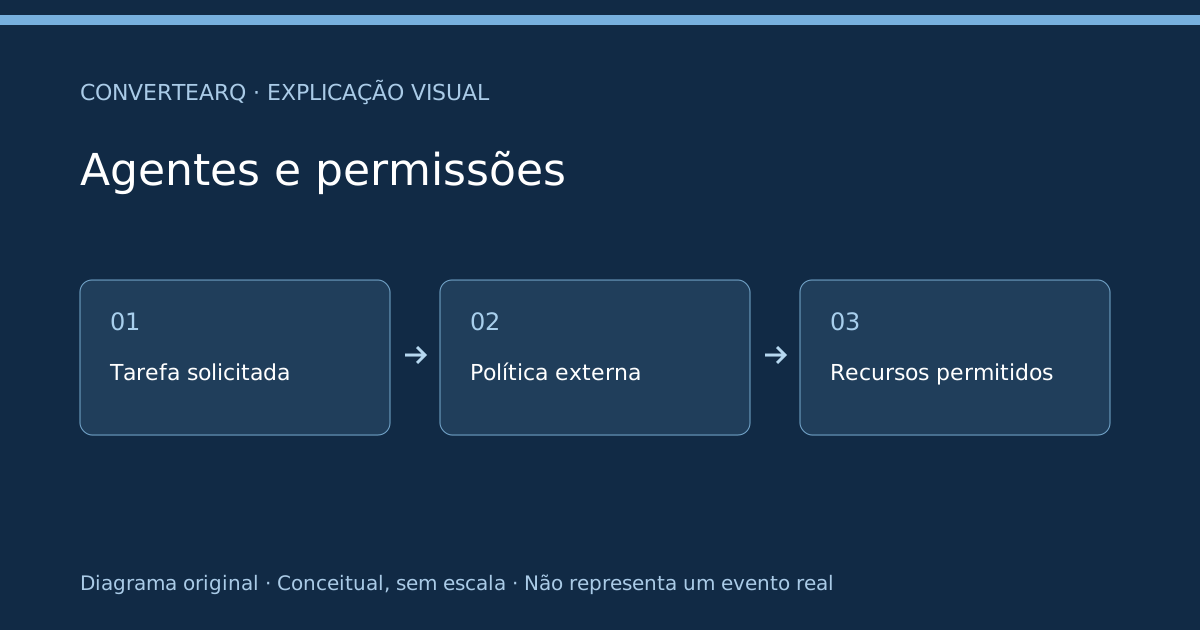
Em 7 de outubro de 2026, a Microsoft anunciou disponibilidade geral do Microsoft Execution Containers (MXC), que aplica limites de acesso de agentes a arquivos e rede. A política fica fora do controle do agente.
Segundo a Microsoft, processo atende Windows 11, macOS e Linux. Sessão separada e WSL são opções apenas para Windows 11. MicroVM é experimental em Windows 11 e Linux. Não testamos o produto.
Isolamento não é uma política pronta
Uma fronteira de execução precisa ser associada aos recursos necessários para a tarefa. Exemplo criado para explicar a ideia: um agente que organiza arquivos de um projeto pode precisar daquela pasta, mas isso não implica acesso a todos os documentos pessoais do usuário.
O exemplo é conceitual e não constitui uma configuração pronta do produto. Antes de usar um recurso em produção, seria necessário consultar a documentação da versão escolhida, definir os acessos e verificar o comportamento esperado. Um nome de tecnologia não substitui essa avaliação.
O modo escolhido muda o que é bloqueado
Segundo o fabricante, Enforcement bloqueia acessos não concedidos; Learning também os registra; Permissive registra e permite. Registrar uma operação não é o mesmo que bloqueá-la.
Para o leitor, a pergunta central é operacional: o limite está apenas sendo observado ou já está sendo aplicado? Uma demonstração de atividade registrada pode ser útil para diagnóstico, mas não deve ser apresentada como prova de que toda operação indevida foi impedida.
Recursos disponíveis e promessas futuras
Integração de identidade com Microsoft Entra e gestão pelo Intune foram anunciadas para depois. Não as tratamos como disponíveis nem prometemos proteção absoluta.
A fonte descreve uma direção de produto e opções técnicas. O impacto real em um fluxo de trabalho depende da implementação, da política escolhida e das condições de uso. Esta matéria explica o anúncio; não é uma avaliação independente de segurança.
Fontes e conferência
Fontes consultadas em 11 de outubro de 2026. O comentário acima apresenta uma interpretação editorial; exemplos fictícios e diagramas estão identificados no texto.
Leia também
 Tecnologia · Notícia explicada
Guided Vision no Gemini Live: descrição visual com limites que precisam ficar claros
O anúncio de 1º de outubro apresenta descrições por voz a partir da câmera. A ferramenta não deve ser tratada como orientação segura de navegação ou detecção de obstáculos.
 Tecnologia · Anúncio em contexto
Project Zenith: o que significa um Windows preparado para programar
O anúncio propõe reduzir o trabalho inicial de configuração. Ele não substitui a conferência de ferramentas, permissões e requisitos do próprio projeto.
Comentário do ConverteArq
O ponto mais interessante é a separação entre decidir a tarefa e autorizar os recursos. Um agente pode produzir uma solução plausível e ainda assim precisar de um limite externo sobre onde pode agir. Essa distinção ajuda a discutir automação de maneira concreta: a pergunta deixa de ser apenas se a resposta parece boa e passa a incluir quais operações a execução pode realizar.
Nossa leitura é que uma cobertura responsável deve acompanhar os verbos do anúncio. “Disponível”, “experimental” e “em breve” descrevem situações diferentes e influenciam qualquer decisão de adoção. Também é necessário distinguir uma política que bloqueia de uma política que somente registra. Quando essas diferenças ficam visíveis, o leitor consegue entender a novidade sem receber uma promessa de segurança total ou um resultado de teste que o blog não executou.